

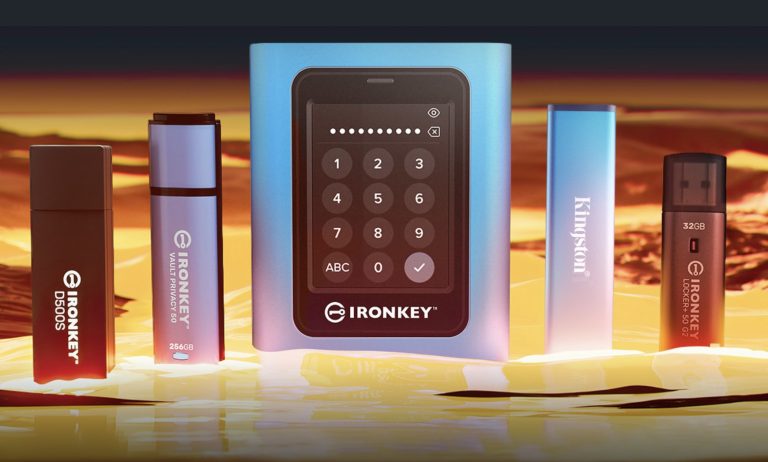
I takt med att allt mer känslig information hanteras utanför det traditionella kontoret ökar säkerhetsriskerna med portabla lagringsenheter. Minnestillverkaren Kingston pekar nu ut vilka tekniska krav som både privatpersoner och företag bör ställa på krypterade USB-minnen och externa diskar för att förhindra dataintrång.
Att flytta bokföring, kundavtal eller privata dokument via ett USB-minne är vardag för många, men det kompakta formatet gör också att enheterna lätt tappas bort, blir stulna eller kopplas in i osäkra datorer. För att informationen inte ska kunna läsas av obehöriga krävs kryptering, men säkerhetsnivån varierar kraftigt mellan olika produkter på marknaden.
Enligt Kingston bör valet av en säker lagringsenhet inte enbart styras av pris eller lagringsutrymme, utan utgå från fyra grundläggande säkerhetskriterier:
- Konstant hårdvarukryptering: Till skillnad från mjukvarubaserad kryptering – som delar resurser med värddatorn och kan manipuleras av skadlig kod – använder hårdvarukrypterade enheter en dedikerad, inbyggd mikroprocessor. Med krypteringsstandarden XTS-AES 256-bit förblir krypteringsnycklarna isolerade i själva enheten. Skyddet är dessutom alltid aktivt och kan inte stängas av av användaren.
- Oberoende säkerhetscertifieringar: För verksamheter som hanterar kritisk data behöver säkerhetslöften backas upp av tredjepartsgranskningar. Etablerade standarder som amerikanska NIST FIPS 140-3 garanterar att hårdvaran har genomgått strikta oberoende tester, medan TAA-efterlevnad säkerställer en godkänd och spårbar leveranskedja.
- Skydd mot specifika attackmetoder: Kryptering i sig är bara ett första skyddslager. Enheterna bör även ha inbyggt skydd mot brute force-attacker (som automatiskt raderar all data efter ett visst antal felaktiga lösenordsförsök), skydd mot manipulerad styrprogramvara via så kallad BadUSB, samt skrivskyddade lägen (read-only) så att filer inte kan ändras eller infekteras när minnet ansluts till en okänd dator.
- Beprövad tillverkare och testning: Användare rekommenderas att välja leverantörer med dokumenterad historik inom datasäkerhet och produkter som har genomgått oberoende penetrationstester, snarare än att förlita sig på generella marknadsföringstermer kring kryptering.
Olika skyddsnivåer beroende på användningsområde
Behovet av säkerhet och regelefterlevnad skiljer sig stort mellan en student som sparar skolarbeten och en myndighet som hanterar sekretessbelagda uppgifter. För att illustrera hur hårdvaran kan anpassas efter datans känslighet delar Kingston in sin egen IronKey-portfölj i fem kategorier baserat på användningsområde:
- Vardagsanvändare och studenter: För privatpersoner som flyttar personliga dokument och deklarationsunderlag mellan hem och skola eller jobb används modeller som IronKey Locker+ 50 G2. Den erbjuder XTS-AES 256-bitars hårdvarukryptering och stöd för flera lösenord via inbyggd mjukvara som inte kräver någon installation på datorn.
- Frilansare och distansarbetare: De som dagligen hanterar kontrakt och kundfiler på olika enheter behöver ofta mer flexibla behörigheter. IronKey Vault Privacy 50-serien har utöver hårdvarukryptering separata inloggningar för administratör och användare, samt funktioner för engångslösenord så att åtkomsten kan återställas om ordinarie lösenord glöms bort.
- Specialiserade miljöer och industri: Inom sjukvård, industri och säkerhetssystem behöver data ofta flyttas mellan maskiner som saknar vanliga operativsystem. IronKey Keypad 200-serien är certifierad enligt FIPS 140-3 Level 3 och utrustad med en fysisk knappsats. Enheten låses upp med PIN-kod direkt på skalet och kan därmed användas oberoende av vilken plattform eller utrustning den kopplas in i.
- Små och medelstora företag: För verksamheter som hanterar stora datamängder, kundregister eller lokala säkerhetskopior (offline-backups) krävs högre kapacitet. Den externa SSD-enheten IronKey Vault Privacy 80rymmer upp till 8 TB och hanteras via en inbyggd pekskärm på enheten, frikopplad från datorns mjukvara.
- Hårt reglerade branscher och offentlig sektor: Inom finans, juridik, försvar och myndigheter ställs höga krav på både fysisk och digital säkerhet. IronKey D500S kombinerar FIPS 140-3 Level 3-validering och TAA-efterlevnad med militärstandarden MIL-STD-810F. Minnet har ett epoxifyllt zinkhölje för att motstå fysisk åverkan samt funktioner för automatisk kryptoradering vid angrepp.
Test av IronKey kommer inom kort på senses.se.

0 Kommentarer